Wer im Betrieb KI-Systeme einführt, bewegt sich seit dem Inkrafttreten der EU-KI-Verordnung auf rechtlich vermessbarem Terrain. Der AI Act ist keine Absichtserklärung, sondern geltendes EU-Recht mit Bußgeldandrohung. Für Geschäftsführende im Mittelstand bedeutet das: Bevor ein Sprachmodell Bewerbungen vorselektiert oder ein Algorithmus Kreditlimits berechnet, sind Einstufungspflichten, Dokumentationsanforderungen und datenschutzrechtliche Vorprüfungen zu erfüllen. Die gute Nachricht: Die Verordnung ist risikobasiert aufgebaut. Wer versteht, wie die Risikoklassen funktionieren, kann den eigenen Aufwand realistisch einschätzen und gezielt in die Compliance investieren, die tatsächlich erforderlich ist. Diese Ausgabe eröffnet eine wiederkehrende Themenreihe zu KI und Recht und legt den Grundriss für die Folgeartikel: Was verlangt der AI Act konkret? Welche DSGVO-Pflichten greifen zusätzlich? Und wo überschneiden sich beide Regelwerke so, dass Doppelarbeit entsteht, wenn man sie getrennt bearbeitet?
Was der AI Act tatsächlich regelt
Die Verordnung (EU) 2024/1689 (kurz AI Act) ist am 1. August 2024 in Kraft getreten. Sie gilt unionsweit unmittelbar, ohne nationalen Umsetzungsakt. Wer ein KI-System in der EU betreibt oder auf den EU-Markt bringt, fällt grundsätzlich in ihren Anwendungsbereich, unabhängig davon, ob das Unternehmen seinen Sitz in München oder Mumbai hat.
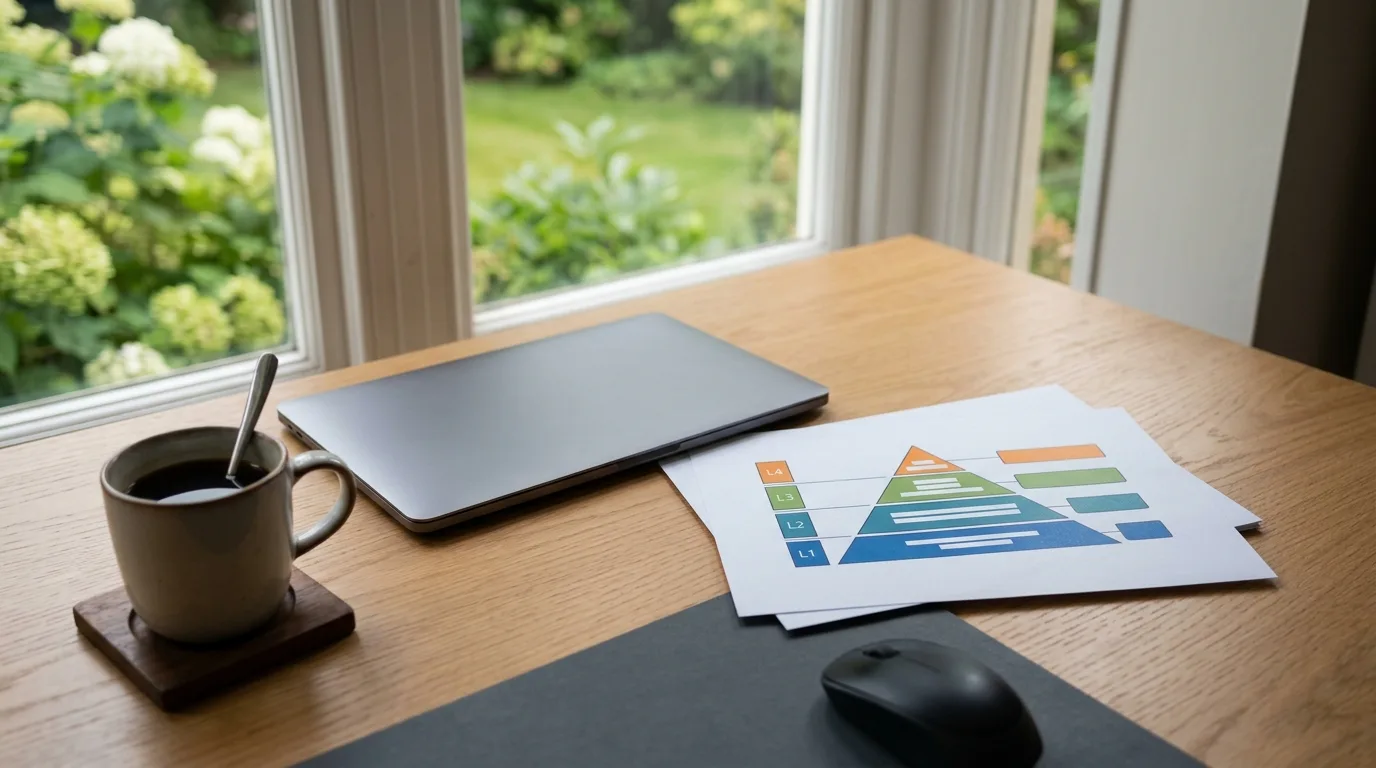
Das Kernprinzip ist risikobasiert: Je größer der mögliche Schaden für Grundrechte, Gesundheit oder Sicherheit, desto strenger die Auflagen. Systeme mit inakzeptablem Risiko (etwa Social Scoring durch staatliche Stellen) sind verboten. Hochrisiko-KI, also Systeme, die in Anhang III der Verordnung gelistet sind, unterliegt einem umfangreichen Pflichtenkatalog. Darunter fallen unter anderem KI-gestützte Bewerbervorauswahl, Kreditbewertung natürlicher Personen und bestimmte biometrische Identifizierungssysteme. Systeme mit begrenztem Risiko müssen vor allem Transparenzpflichten erfüllen, etwa Nutzer darüber informieren, dass sie mit einem KI-System interagieren. Den größten Teil des Marktes belegen Systeme mit minimalem Risiko, die weitgehend unreguliert bleiben.
Für den Mittelstand ist die eigene Rollendefinition der erste praktische Schritt: Handelt das Unternehmen als Anbieter, der ein System entwickelt oder in Verkehr bringt, oder als Betreiber (Deployer), der ein fertiges System im eigenen Kontext einsetzt? Die meisten mittelständischen Unternehmen sind Betreiber. Als solche tragen sie spezifische Pflichten, die sich von denen der Anbieter unterscheiden, aber keineswegs trivial sind.
Hochrisiko-KI: Was Betreiber schulden
Wer ein Hochrisiko-KI-System einsetzt, trägt als Betreiber eine klar umrissene Verantwortung. Die Verordnung verlangt, dass das System nur für den vorgesehenen Zweck verwendet wird, dass das Personal, das damit arbeitet, ausreichend qualifiziert ist, und dass Betreiber bei Verdacht auf schwerwiegende Vorfälle die Anbieter informieren und die zuständige Marktüberwachungsbehörde einschalten.
Der Dreh- und Angelpunkt der Hochrisiko-Compliance ist die technische Dokumentation. Anbieter müssen sie erstellen; Betreiber müssen sicherstellen, dass sie vorliegt und zugänglich ist. Darin enthalten: eine Beschreibung des Systems und seines Verwendungszwecks, die Datengrundlage, die für Training und Validierung genutzt wurde, das Risikomanagementsystem sowie Ergebnisse von Tests auf Genauigkeit, Robustheit und Cybersicherheit. Für Betreiber, die keine Kaufdokumentation vom Anbieter erhalten haben, entsteht hier ein konkretes vertragliches Beschaffungsproblem, das vor der Produktivnahme gelöst sein muss.
Hinzu kommt das Protokollierungsgebot: Hochrisiko-KI muss automatisch Logs erzeugen, die eine nachträgliche Überprüfung von Entscheidungen ermöglichen. Ein Finanzdienstleister, der ein zugekauftes Scoring-System für Lieferantenbewertungen einsetzt, muss sicherstellen, dass jede Systementscheidung mit Zeitstempel und Eingangsdaten protokolliert und für einen definierten Zeitraum abrufbar ist. Ohne diese Logs fehlt die Grundlage für jede interne Revision oder externe Überprüfung.
DSGVO und AI Act: Wo sich die Pflichten überschneiden
Beide Regelwerke operieren parallel, und genau das erzeugt Reibung, wenn Compliance-Projekte sie isoliert bearbeiten. Die DSK-Orientierungshilfe KI und Datenschutz macht deutlich, dass KI-Systeme, die personenbezogene Daten verarbeiten, stets unter beide Regime fallen. Die Schnittmenge ist erheblich.
Die Datenschutz-Folgenabschätzung (DSFA) nach Art. 35 DSGVO ist der zentrale Überschneidungspunkt. Sie ist immer dann Pflicht, wenn eine Verarbeitungsform voraussichtlich ein hohes Risiko für die Rechte und Freiheiten natürlicher Personen mit sich bringt. KI-gestützte Entscheidungssysteme, die Profile bilden oder automatisierte Beschlüsse über Personen treffen, erfüllen dieses Kriterium regelmäßig. Wer ohnehin eine DSFA durchführt, sollte die darin erhobenen Informationen direkt für die AI-Act-Dokumentation nutzen: Zweckbeschreibung, Datenkategorien, Risikoanalyse und Gegemaßnahmen überschneiden sich inhaltlich stark.
Das Verzeichnis von Verarbeitungstätigkeiten nach Art. 30 DSGVO sollte jeden KI-Einsatz mit personenbezogenem Dateninput als eigenständigen Eintrag enthalten. Wer das Verzeichnis aktuell hält, schafft damit gleichzeitig eine Basisliste der Systeme, für die er AI-Act-Pflichten prüfen muss.
Dokumentationspflichten strukturiert angehen
Die häufigste Fehlannahme in der Praxis lautet: Dokumentation ist ein einmaliger Aufwand vor der Einführung. Tatsächlich ist sie ein laufender Prozess. Der AI Act verlangt, dass die technische Dokumentation bei wesentlichen Änderungen des Systems aktualisiert wird. Wer ein SaaS-Modell vom Anbieter bezieht, muss also verfolgen, ob Updates die Funktionsweise des Systems so verändern, dass eine Neubewertung erforderlich ist.
Ein pragmatischer Startpunkt für Mittelstandsbetriebe ist ein internes KI-Register: eine strukturierte Liste aller im Unternehmen eingesetzten KI-Systeme mit Angaben zu Anbieter, Zweck, verarbeiteten Daten und vorläufiger Risikoeinstufung. Dieses Register ist kein Pflichtdokument nach AI Act, aber es schafft die Grundlage für alle weiteren Schritte. Es hilft auch, Überblick zu behalten, wenn mehrere Abteilungen eigenständig Tools einführen.
Checkliste für das interne KI-Register
Ein funktionierendes KI-Register braucht nicht mehr als eine strukturierte Tabelle. Mindestfelder sind:
- Systemname und Anbieter: z. B. "Brevo CRM Sales Automation", Anbieter Brevo SAS
- Abteilung & Nutzungskontext: z. B. "Vertrieb — automatische Lead-Scoring"
- Verarbeitete Daten: z. B. "E-Mail-Historie, Besuchsverhalten, Kaufhistorie von Leads"
- Enthält Hochrisiko-KI nach Anhang III?: Ja/Nein (mit Begründung)
- DSFA erforderlich?: Ja/Nein
- Status: z. B. "Geplant ab Q2 2025", "Im Einsatz seit Jan. 2025", "Abgelöst"
- Verantwortlich: Name und E-Mail der Person, die bei Fragen der Behörde erreichbar ist
Die Aufgabe der Geschäftsführung besteht dabei nicht darin, jeden technischen Parameter selbst zu verstehen, sondern dafür zu sorgen, dass klare Zuständigkeiten existieren: Wer pflegt das Register? Wer bewertet neue Systeme vor der Einführung? Wer ist Ansprechpartner für Datenschutzbehörden? Diese drei Fragen zu beantworten ist konkreter und dringlicher als jede abstrakte KI-Strategie.
Praktisches Fallbeispiel: Ein Handwerksbetrieb plant seinen AI-Act-Audit
Die beste Orientierung liefert ein illustratives Beispiel: Ein Bestattungsbetrieb mit etwa 20 Mitarbeitern nutzt seit sechs Monaten ein ERP-System mit integrierter KI-Funktion zur automatisierten Budgetprognose für Bestattungsvorsorge-Verträge. Das System nutzt historische Vertragsdaten, um die Ausfallwahrscheinlichkeit neuer Kunden einzuschätzen und automatisch Bonitätsschwellenwerte zu setzen.
Schritt 1: Einstufung prüfen
Der Betrieb fragt sich: Fällt das unter Hochrisiko? Anhang III listet "automatisierte Bewertung der Kreditwürdigkeit natürlicher Personen". Das passiert hier. Also: Hochrisiko-KI.
Schritt 2: Dokumentation einfordern
Der Geschäftsführer kontaktiert den ERP-Anbieter und verlangt die technische Dokumentation. Der Anbieter liefert teilweise Informationen zur Datengrundlage (historische Verträge 2018–2024), kann aber nicht konkret dokumentieren, wie das Modell trainiert wurde oder welche Tests es bestanden hat. Das ist ein Alarmzeichen. Der Betrieb kann das System so nicht produktiv nutzen.
Schritt 3: Lieferer-Vertrag nachjustieren
Der Betrieb fordert eine schriftliche Zusage vom Anbieter ein, dass er die fehlenden Dokumentationsteile nachliefert und bestätigt, dass das System den AI-Act-Anforderungen genügt. Ohne diese Zusage wird die Vorabnutzung beendet.
Schritt 4: DSFA durchführen
Parallel führt der Betrieb eine Datenschutz-Folgenabschätzung durch. Dabei stellt sich heraus, dass das System keine manuellen Übersteuerungsmöglichkeiten hat. Wenn die KI eine Person auf "hohes Ausfallrisiko" setzt, können Sachbearbeiter das nicht korrigieren. Das ist ein kritischer Befund, der sofort in den Lieferer-Vertrag fließt: Das System muss eine Freigabefunktion bekommen oder wird abgelöst.
Schritt 5: Protokollierung sicherstellen
Der Betrieb überprüft die Systemlogs und stellt fest, dass die ERP-Software zwar Änderungen speichert, aber nicht automatisch die Eingangsdaten (Vertragsmerkmale, Kundenhistorie) und Ausgangsentscheidung (Bonitätsscore) zusammen protokolliert. Der Anbieter wird beauftragt, das Log-Format anzupassen, oder der Betrieb baut eine Schnittstelle, die die Rohdaten separat aufzeichnet.
Schritt 6: Planung für Dezember 2027
Der Betrieb notiert sich im Projektplan: "Bis Dezember 2027 müssen alle Punkte erfüllt sein. Wir brauchen bis Anfang 2027 die komplette Dokumentation des Anbieters, bis Mitte 2027 das überarbeitete System, bis Herbst 2027 interne Schulung des Personals." Zugleich wird geprüft, ob der Anbieter bis dahin ein zertifiziertes System anbietet oder ob ein Wechsel sinnvoller ist.
Dieser Prozess zeigt: Es geht nicht um perfekte Compliance vor Gericht, sondern um nachvollziehbare Due Diligence. Der Betrieb dokumentiert, dass er die Anforderung erkannt hat, dass er aktiv wurde, und dass er Fehlstellen systematisch behoben hat. Das ist der Maßstab, den Behörden anwenden.
Was jetzt zu tun ist: Der konkrete erste Schritt
Die Übergangsfrist für die meisten Hochrisiko-Pflichten war ursprünglich auf August 2026 terminiert. Mit dem Digital Omnibus (Verordnung (EU) 2026/1744), der am 27. Juli 2026 in Kraft getreten ist, hat die EU die Frist für eigenständige Hochrisiko-Systeme nach Anhang III auf den 2. Dezember 2027 verschoben. Das klingt nach Entlastung, ist es aber nur bedingt: Lieferanten-Verhandlungen brauchen typischerweise drei bis sechs Monate, DSFA-Prozesse zwei bis drei Monate, und Schulungen müssen parallel laufen. Der Bundesbeauftragte für den Datenschutz und die Informationsfreiheit hat bereits auf die Parallelität beider Regelwerke hingewiesen und stellt Orientierungsmaterial zur Verfügung. Wer noch vor dieser Frage steht, ob im Betrieb überhaupt die Voraussetzungen für KI-Projekte gegeben sind, beginnt sinnvoller beim KI-Readiness-Check – und wie Nachweispflichten im Tagesgeschäft aussehen, zeigt die Dokumentationspflicht im Elektrohandwerk.
Nicht: Eine große Compliance-Initiative starten, die alle Abteilungen lahmlegt.
Sondern: Diese drei Handlungen nacheinander abschließen:
Arbeitsblatt zum Abhaken — KI-Register, Rollenbestimmung, Risikoeinstufung, Datenschutz-Querprüfung und Zeitplan bis Dezember 2027.
Wer diese drei Punkte schriftlich beantwortet hat, hat deutlich mehr getan als die meisten Mittelstandsbetriebe derzeit. Eine belastbare Grundlage für alles Weitere ist damit geschaffen.
Häufige Fragen
Ab wann gelten die Pflichten für Hochrisiko-KI?
Ursprünglich sollten die Hochrisiko-Pflichten ab August 2026 gelten. Mit dem Digital Omnibus (in Kraft seit 27. Juli 2026) hat die EU die Frist für eigenständige Hochrisiko-Systeme nach Anhang III auf den 2. Dezember 2027 verschoben — ein Aufschub von 16 Monaten. Das klingt nach mehr Zeit, ist es aber nur bedingt, da Due-Diligence-Prozesse mit Lieferanten und Behörden weiterhin Zeit brauchen. Der Bundesbeauftragte für den Datenschutz und die Informationsfreiheit empfiehlt, jetzt schon die Systeme zu identifizieren und die technische Dokumentation beim Anbieter einzufordern.
Was unterscheidet Anbieter und Betreiber?
Anbieter entwickeln oder bringen KI-Systeme auf den Markt. Sie tragen Verantwortung für technische Dokumentation und Konformitätsbewertung. Betreiber setzen fertige Systeme ein. Sie müssen sicherstellen, dass der Zweck eingehalten wird, das Personal qualifiziert ist, und dass Vorfälle korrekt eskaliert werden. Mittelständische Unternehmen sind in der Regel Betreiber.
Wann ist eine DSFA bei KI-Einsatz Pflicht?
Sobald ein KI-System automatisiert Entscheidungen über Personen trifft oder Verhaltensprofile erstellt und dabei personenbezogene Daten verarbeitet, ist eine DSFA regelmäßig Pflicht. Die DSK-Orientierungshilfe KI und Datenschutz konkretisiert die Anwendungsfälle. Wer die DSFA sorgfältig durchführt, kann ihre Ergebnisse direkt in die AI-Act-Dokumentation einfließen lassen.
Was muss in ein KI-Register mindestens rein?
Systemname und Anbieter, Abteilung und Nutzungskontext, verarbeitete Daten (insbesondere ob personenbezogene Daten betroffen sind), Einstufung als Hochrisiko ja/nein, DSFA erforderlich ja/nein, Status (geplant/aktiv/abgelöst), verantwortliche Person. Diese Felder genügen, um eine Behörde im Überprüfungsfall bedienen zu können.
Welche Protokollierungspflichten greifen bei Hochrisiko?
Hochrisiko-Systeme müssen automatisch Logs erzeugen, die Zeitstempel, Eingangsdaten und Ausgaben so festhalten, dass jede Entscheidung nachvollziehbar ist. Betreiber müssen prüfen, ob der Anbieter das technisch umsetzt, und die Logs für den vorgeschriebenen Zeitraum aufbewahren. Fehlen solche Logs, ist das System nicht im Hochrisiko-Einsatz zugelassen.
Gilt der AI Act auch für KI in CRM oder ERP?
Ja. Auch KI-Funktionen in Standard-Software können in den AI-Act-Anwendungsbereich fallen. Entscheidend ist der konkrete Einsatzzweck, nicht die Softwaremarke. Wer ein ERP zur automatisierten Kreditbewertung oder Lieferantenbewertung nutzt, sollte Anhang III prüfen. Große Anbieter sind verpflichtet, ihre Kunden über KI-Komponenten zu informieren.
Was droht bei Verstößen?
Verstöße gegen das Verbot inakzeptabler Systeme können bis zu 35 Millionen Euro oder sieben Prozent des globalen Jahresumsatzes kosten. Verstöße gegen Hochrisiko-Pflichten können bis zu 15 Millionen Euro oder drei Prozent des Umsatzes kosten. Für kleinere und mittlere Unternehmen gelten teilweise niedrigere Obergrenzen. Die Marktüberwachung liegt bei nationalen Behörden, in Deutschland noch in der Designationsphase.
Quellen
Dieser Artikel wurde mit Unterstützung von KI erstellt.